家の WAN と LAN のセキュリティを見直した ― ルーターの設定の点検と、外から・中からの確認
家のネットワークは、ルーター1台の下に家のサーバー・NAS・パソコン・無線 LAN の親機などがつながっています。以前は家のサーバーで Web やメールを公開していましたが、それを AWS に移したのをきっかけに、WAN(インターネット側)と LAN(家の中)の両方を見直しました。ルーターの設定の点検、入口の整理、家の中の機器の管理の窓口の絞り込み、そして「本当に閉じているか」を外と中から確かめたところまでをまとめます。
なお、公開する記事なので、アドレスやポート番号、機種名、残っている弱点の細かい中身は書いていません。
全体の考え方
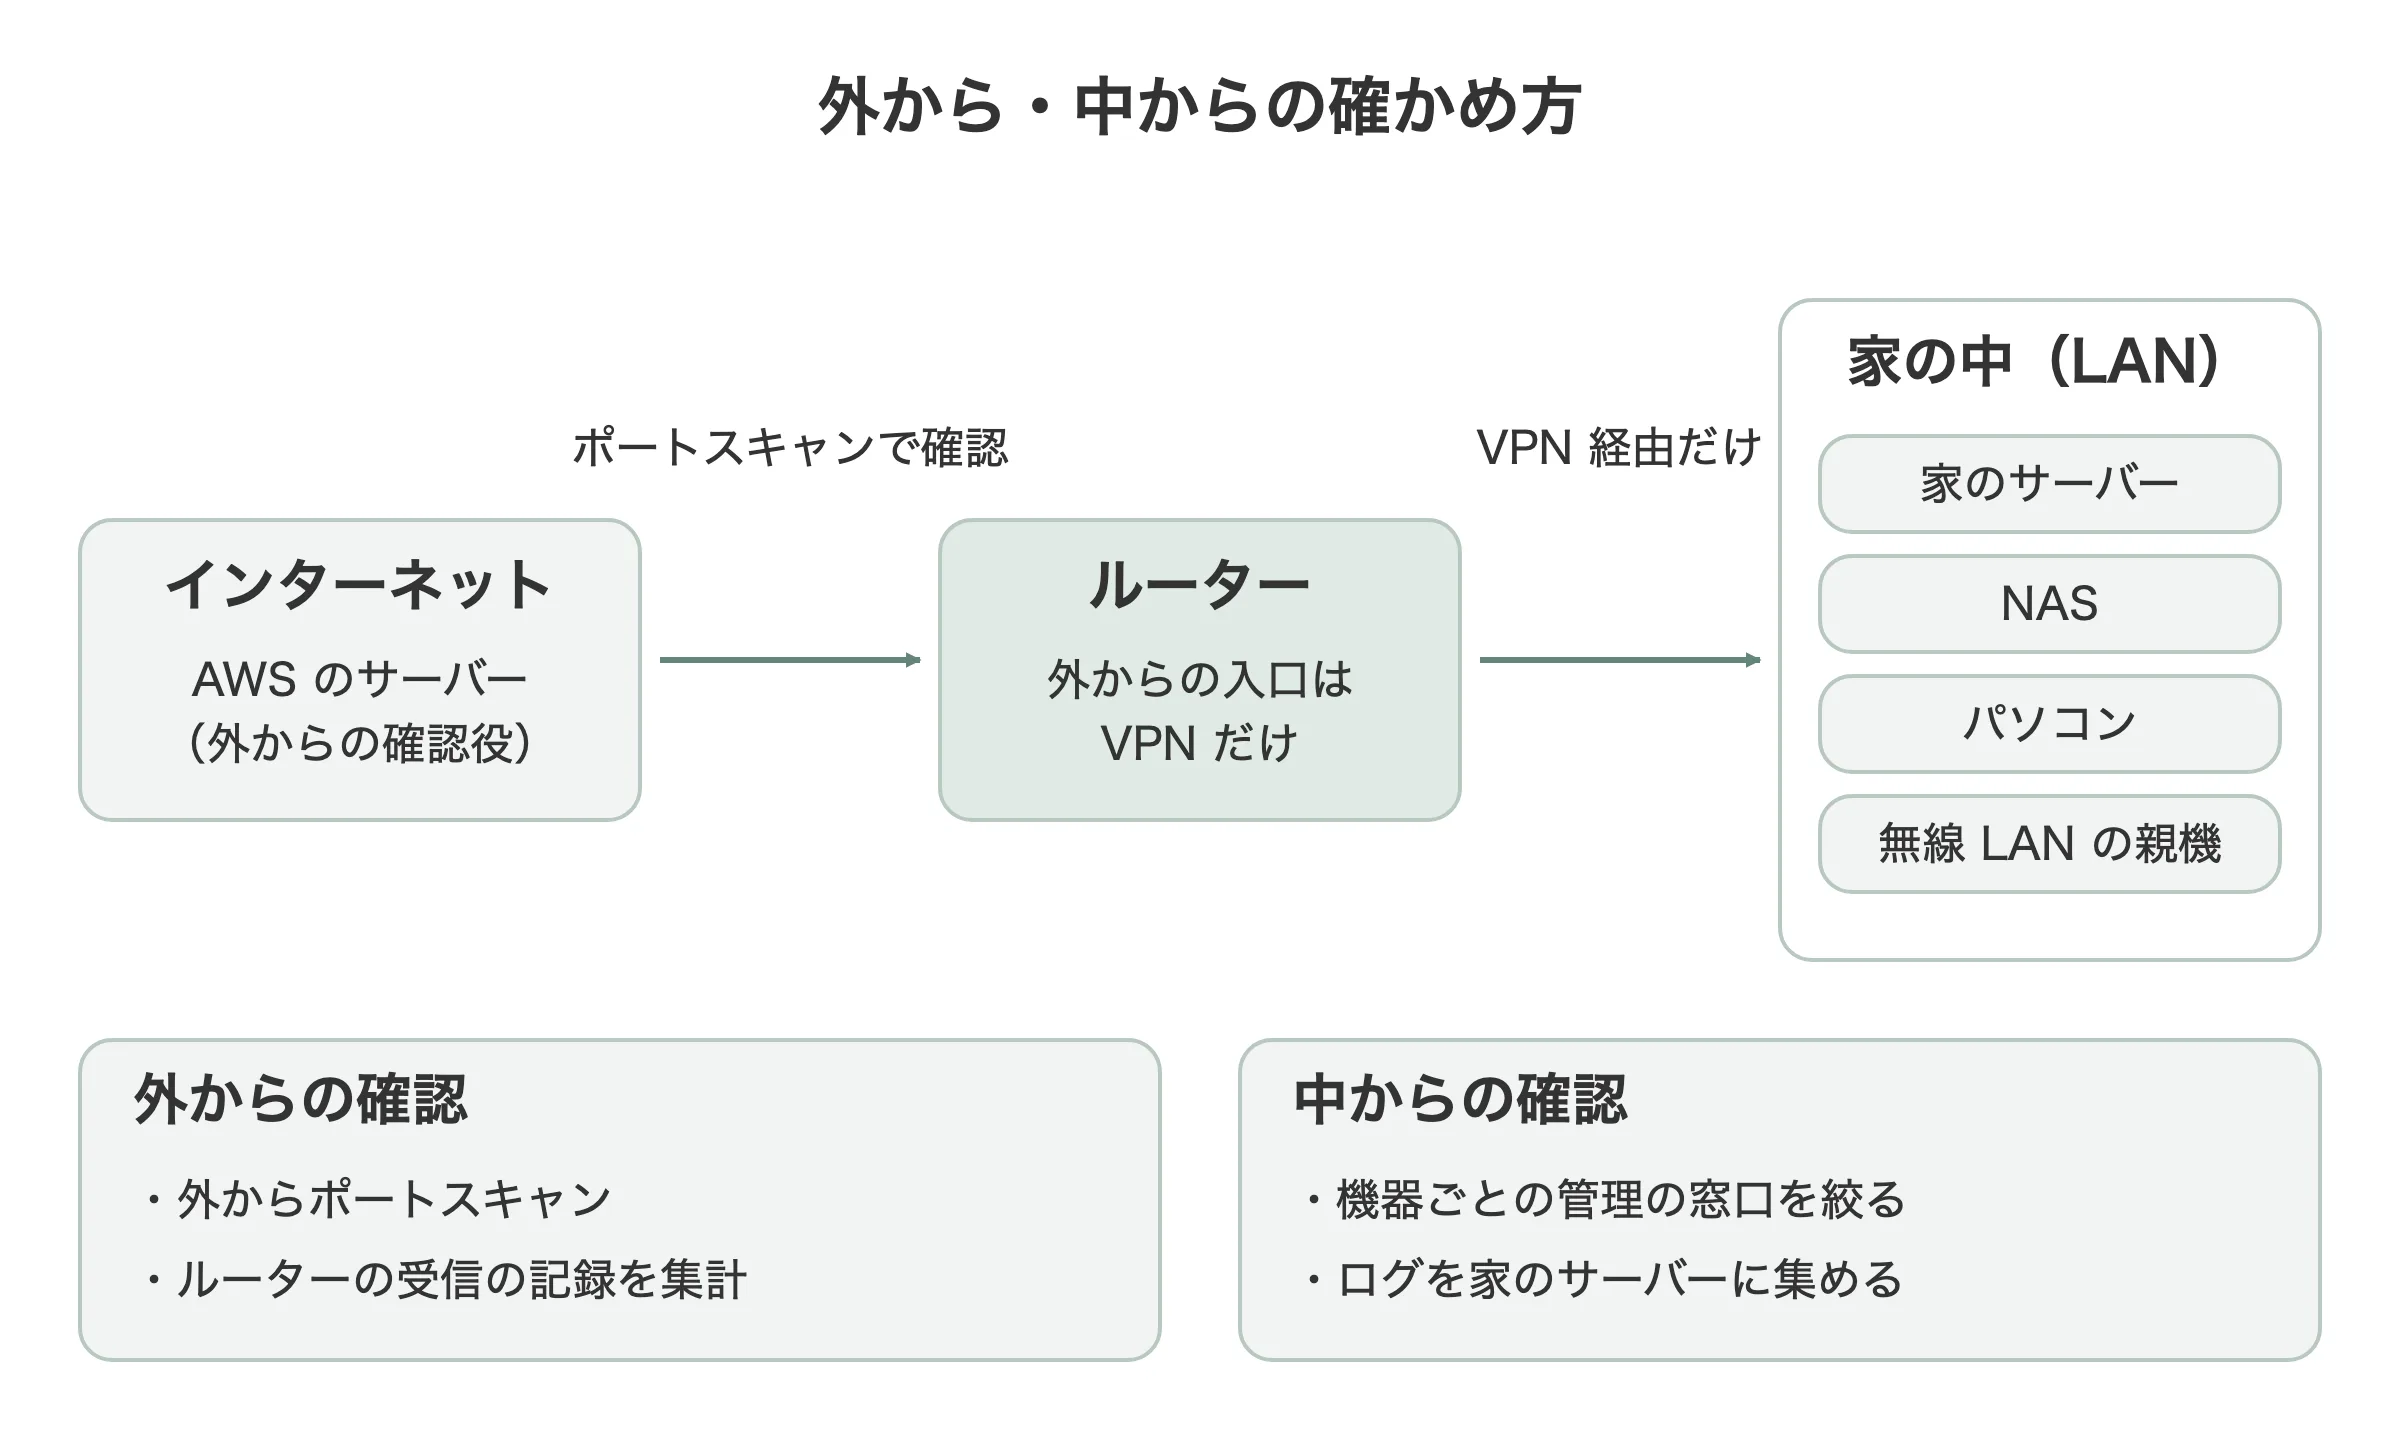
- 外からの入口はルーターの VPN だけにする。家のサーバーには、インターネットから直接届かないようにする
- 家の中でも、管理の窓口は絞る。「LAN の中だから安全」とは考えない
- 設定を見るだけで終わらせない。外から実際にポートスキャンをかけ、記録も集計して確かめる
1. ルーターの設定を点検した
まずルーター(ヤマハ製)の設定を1行ずつ見直しました。
| 見直した点 | 対応 |
|---|---|
| ファームウェア | OpenSSL の脆弱性に対応した最新版に更新 |
| Telnet | 止めた(管理は SSH だけ。それも家の中の決まったパソコンからだけ) |
| 使っていない設定 | 使われていないポートの転送・NAT の設定・SIP(IP 電話の機能)を削除・停止 |
| ログインのパスワード | サーバーと同じパスワードを使い回していたので、乱数20文字に変更 |
| 詳しすぎるログ | 止めて、必要な記録だけ家のサーバーに送る形に(後述) |
点検の途中で、ルーターが少し前に電源の入れ直しで起動していた(停電の可能性)ことも分かりました。UPS(停電のときに電気を送る装置)を検討しています。
2. 外からの入口を減らした
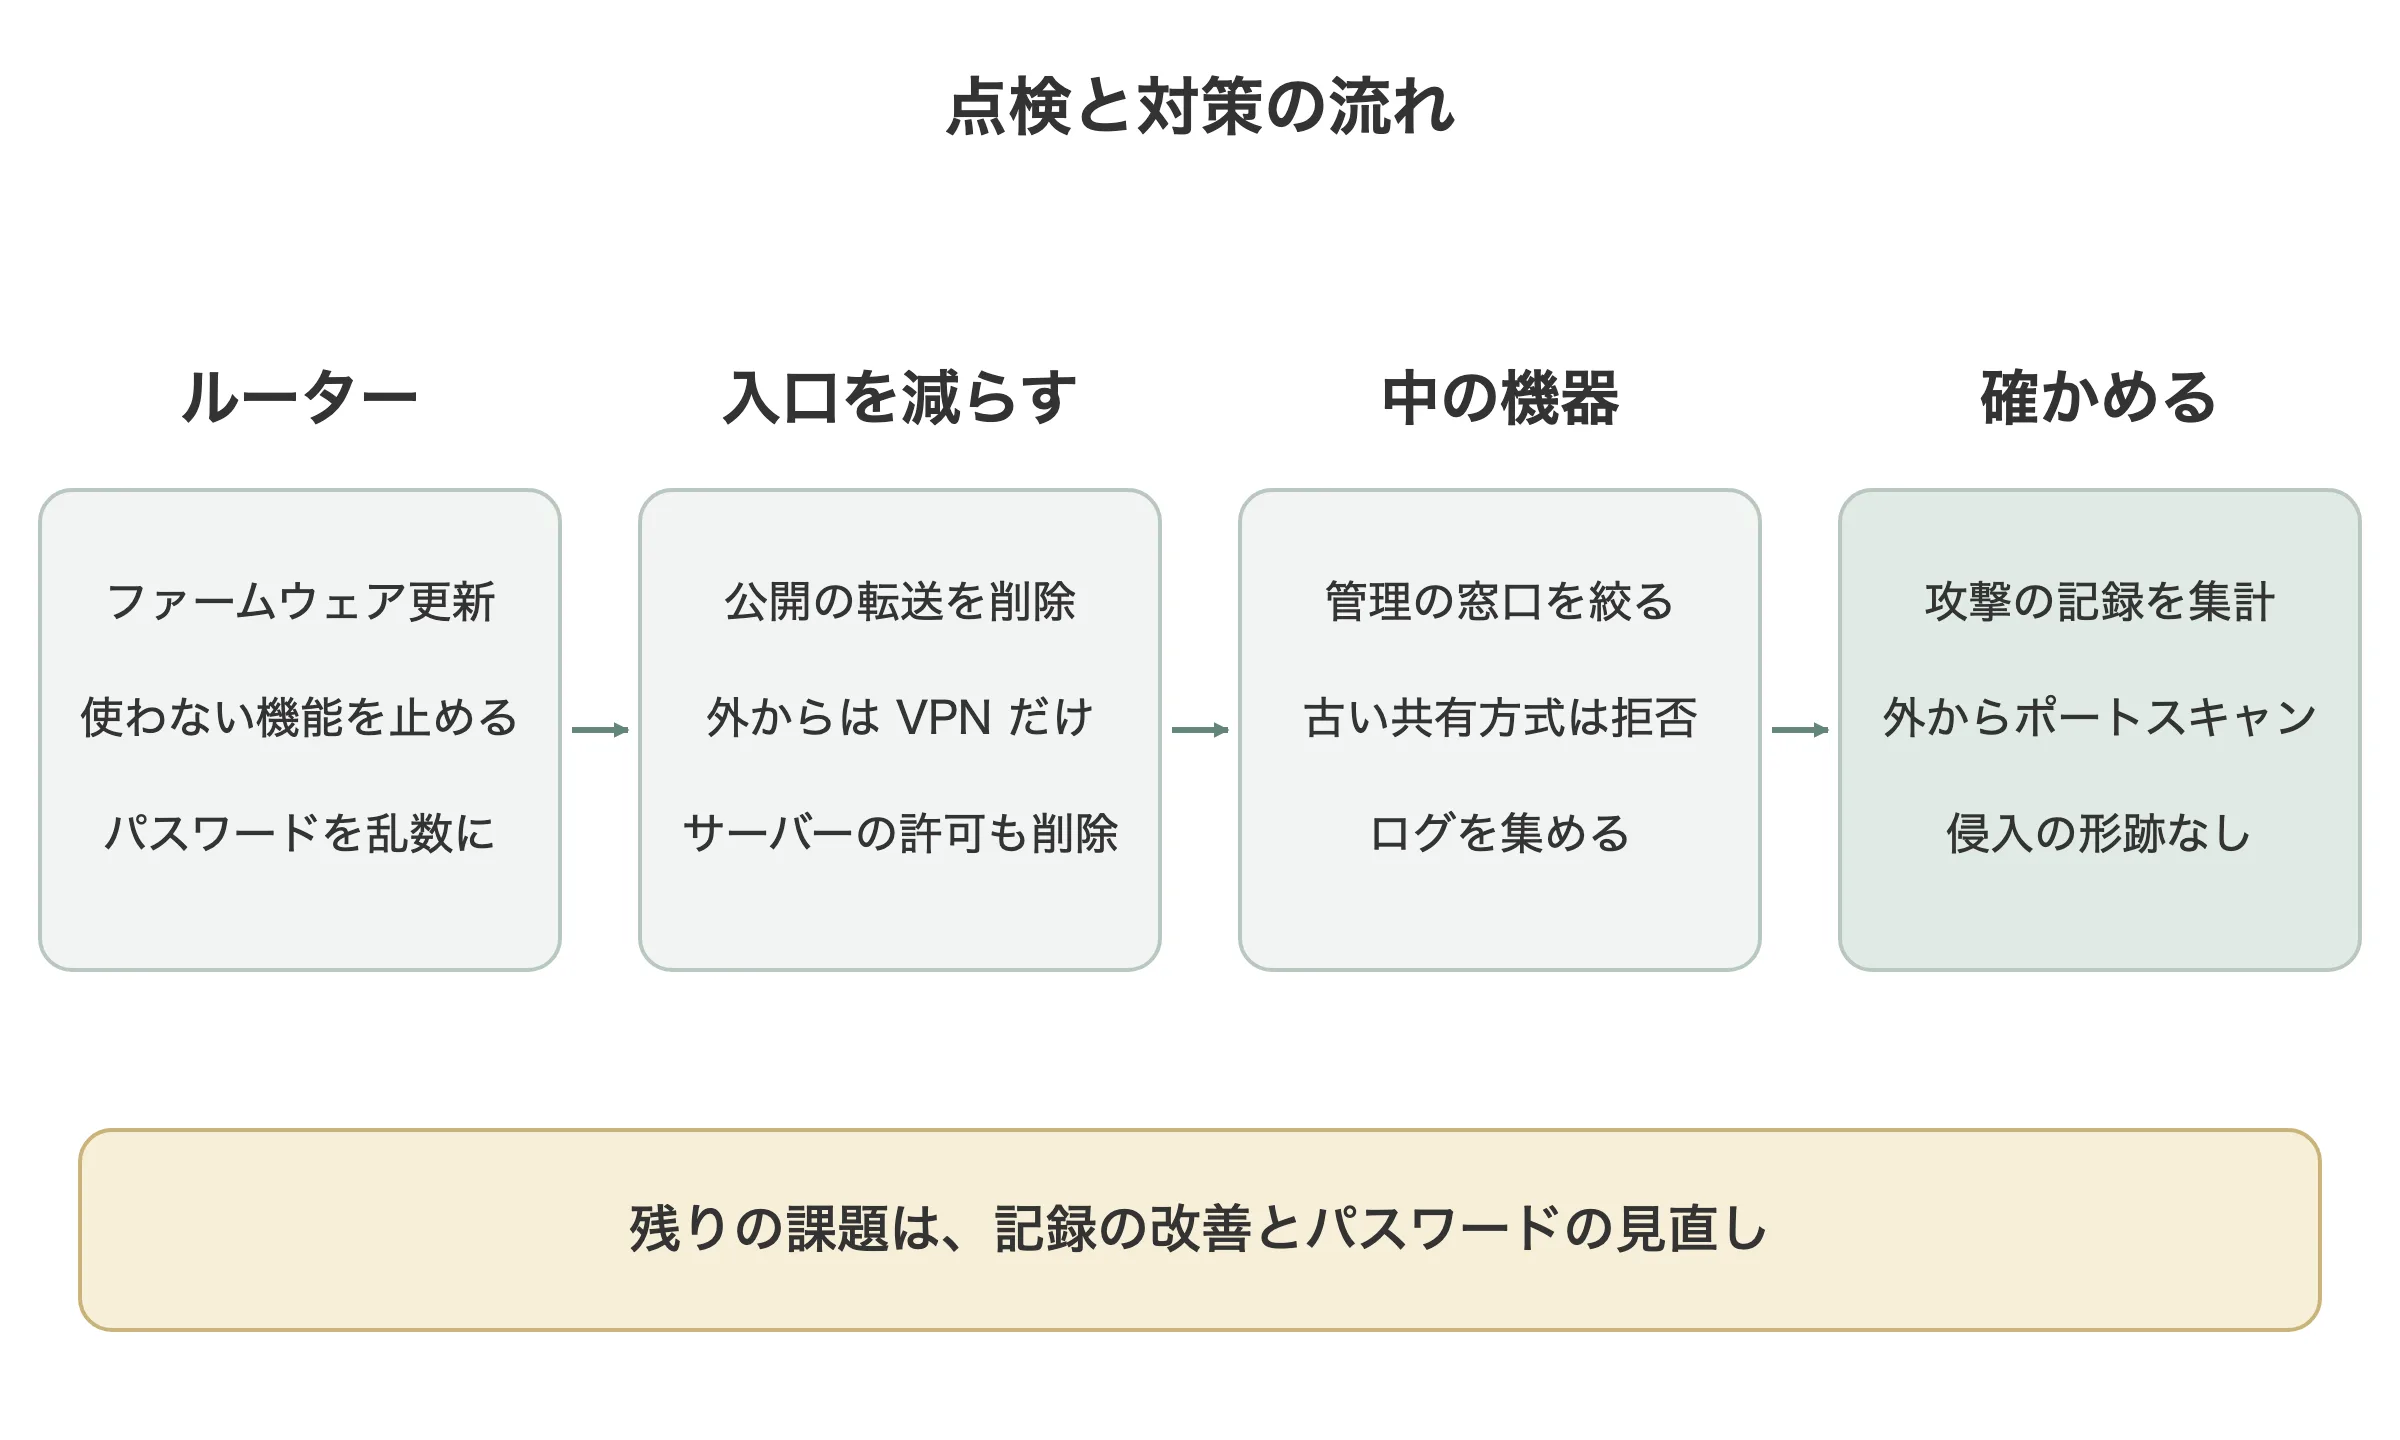
Web・メール・DNS を AWS に移し終えたので、ルーターから家のサーバーへの転送(DNS・Web・メールなど)をすべて削除しました。家のサーバー側のファイアウォール(firewalld)でも、外向けの許可をすべて外しています。毎日ファイアウォールを作り直すスクリプトがあったので、そちらも直して、元に戻らないようにしました。
- 外出先から家の機器を使うときは、ルーターの VPN(L2TP/IPsec。Mac・Windows・iPhone・iPad の標準機能でつながる方式)を通す
- IPv6 も、家の中から始めた通信の戻り以外は受け付けない設定。使っていない受信の許可(ident など)も削除した
- 家のサーバーへの SSH は、パスワードではなく鍵だけでログインする形に変え、root でのログインも禁止した
転送を消す前の記録を見ると、メールサーバーには一晩でユーザー名を1,200種類以上変えたログインの試行が1,300件以上来ていました。入口を閉じてからは、外からのログインの失敗やアクセスは記録されていません。
3. 家の中の機器も絞った
外の入口を閉じても、家の中の機器の設定が甘いと、ウイルスに感染したパソコンなどから狙われます。家の中でも次のように絞りました。
| 機器 | 見つかったこと | 対応 |
|---|---|---|
| 無線 LAN の親機 | Telnet でパスワードを聞かれずに一般の操作画面に入れた(SSH には対応していない) | Telnet で入れるのを家のサーバーからだけに制限 |
| 監視(SNMP) | 古い方式(v1・v2c)で、だれでも読める設定が残っていた | 暗号化と認証のある v3・読み取り専用に統一し、読めるのは家のサーバーだけに |
| NAS | テレビから古い共有の方式(SMB1)で接続しようとする記録があった | SMB1 は許可しない方針のまま |
| 家のサーバー | 外向けの許可が多く残っていた | 家の中からの通信だけを許可 |
あわせて、ルーター・無線 LAN の親機・NAS などのログを家のサーバーに集め、Cacti(監視ツール)の画面で見られるようにしました。何かあったときに、機器を1台ずつ見に行かなくても済みます。
4. 外から確かめた
設定を見て「閉じているはず」と思っても、実際に外から試さないと分かりません。そこで、AWS のサーバーから家に向けてポートスキャン(どのポートが開いているかを順番に試すこと)をかけました。AWS のサーバーには nmap(ポートスキャンの定番ツール)が入っていなかったので、bash の機能(/dev/tcp)で1つずつ接続を試しています。手順が正しく動くことは、AWS 自身の開いているポートが「開いている」と出ることで確かめました。
| 対象 | 結果 |
|---|---|
| IPv4(家の回線の外向きのアドレス) | TCP の 1〜65535 番がすべて開いていない |
| IPv6(家の中のパソコン) | 主なポートがすべて開いていない(パソコン自身は SSH を受け付けているので、ルーターで止まっていることが分かる) |
UDP(VPN が使う方式)の確認と、ほかの機器の IPv6 の確認は、まだしていません。
5. 記録を集計した
ルーターのログを家のサーバーに送るようにしてから約5日分を集計しました。
- 外からの受信を拒否した記録は約27万件。ただし約94%は、こちらから始めた通信が終わった後に遅れて届いた戻りの通信で、攻撃ではなかった
- 頼んでいない着信は約1万5千件(1日あたり約3千件)。その9割以上は、ある大手クラウドのアドレスから家の中の機器への IPv6 のポートスキャンで、すべてルーターで拒否されていた
- 残りは、Telnet・FTP・メール・SNMP などを順番に叩く探索や、ファイル共有ソフトの通信など
- 侵入の検知・ログインの失敗・VPN の認証の失敗の記録は無かった
ここから、今の入口はルーターだけで、今回確認できたログの範囲では、侵入された形跡は見つからないと判断しました。一方で、記録の取り方にまだ足りないところがあることも分かったので、ルーターの設定を変えて記録を増やすか検討しています。
6. まだ残っていること
- ルーターの記録の取り方の改善(設定を誤ると通信や VPN が止まるので、慎重に進める)
- VPN などのパスワードの見直し
- UDP と、ほかの機器の IPv6 の外からの確認
- パソコンや NAS の「クラウド経由のリモート操作」の機能が有効になっていないかの確認
- ルーターや NAS のファームウェアの更新を続けること(まだ知られていない脆弱性への備え)
まとめ
- サービスを外に移したら、家に残った転送やファイアウォールの許可も忘れずに消す
- 家の中の機器も、管理の窓口(Telnet・SNMP など)を決まった機械からだけに絞る
- 設定を見るだけでなく、外からのポートスキャンと記録の集計で「閉じている」ことを確かめる
- ログを1か所に集めておくと、点検も、何かあったときの調べものも楽になる